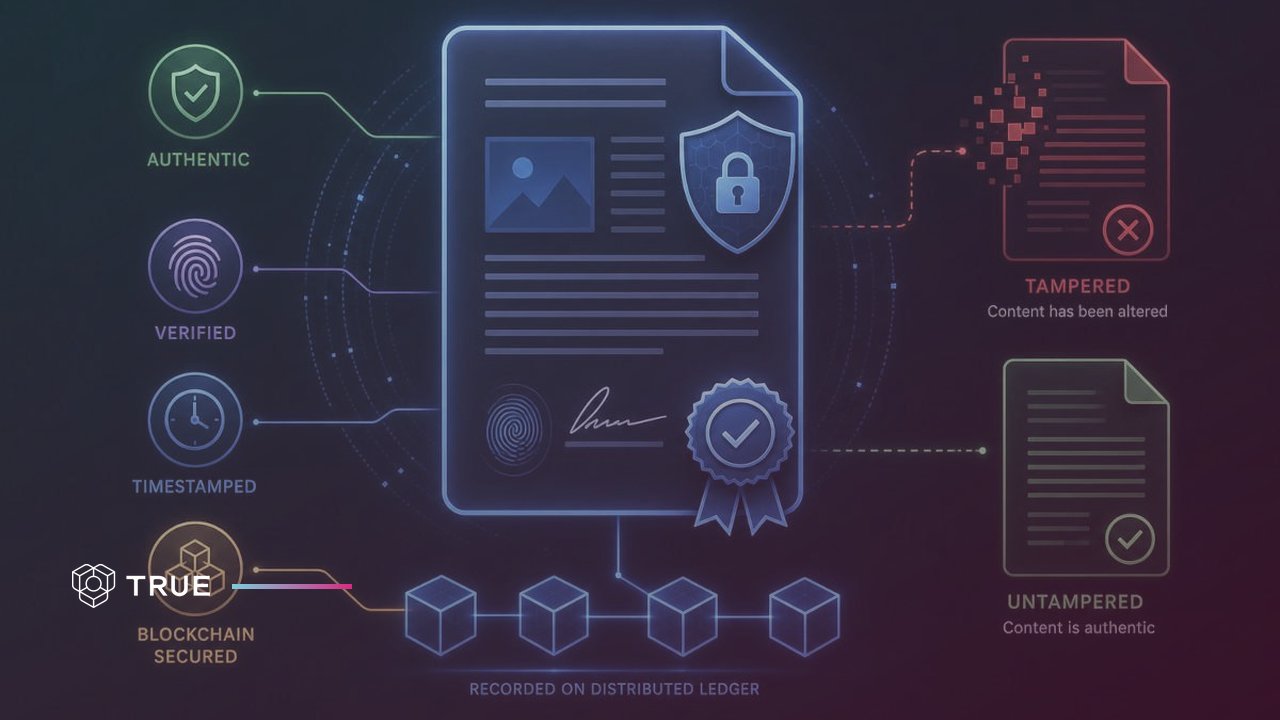
Sammanfattning: Ett dokument blir manipuleringssäkert när dess kryptografiska fingeravtryck, ett SHA-256-hashvärde, registreras vid en bestämd tidpunkt på en plats där ingen i det tysta kan skriva om det. Varje senare ändring syns då. I praktiken betyder manipuleringssäker att ändringar går att upptäcka: ingen kan hindra att en kopia redigeras, men vem som helst kan bevisa att den har redigerats. TRUE Original gör det för certifikat, diplom och licenser, TRUE Vault för filer ni redan har och TRUE Sign för avtal.
Utfärda varje intyg som en egen sida vars fingeravtryck är förankrat i en publik blockkedja, så att vem som helst kan kontrollera det via en länk eller en QR-kod och en ändrad kopia faller. En PDF klarar inte det, eftersom den går att redigera och spara om. TRUE Original utfärdar intyg på det sättet, på utfärdarens egen domän. Nackademin har utfärdat över tiotusen examensbevis med det, vart och ett med en hash på Ethereum, och vem som helst kan kontrollera ett gratis i TRUE Verify.
Ett dokument blir manipuleringssäkert i tre steg: ta ett fingeravtryck av den färdiga filen, knyt fingeravtrycket till en tidpunkt i en notering utanför er egen kontroll, och låt vem som helst jämföra en kopia mot den. Fingeravtrycket är ett hashvärde, till exempel SHA-256, och noteringen kan vara en elektronisk underskrift, en betrodd tidsstämpel eller en förankring i en blockkedja. TRUE Original, TRUE Vault och TRUE Sign förankrar alla fingeravtrycket i en publik blockkedja, så att vem som helst kan kontrollera dokumentet flera år senare utan att fråga TRUE.
Filen skyddar inte sig själv. En ändrad PDF ser likadan ut som den ursprungliga. Datumet för "senast ändrad" i filens metadata är ett fält som vem som helst kan skriva om, och de flesta upptäcker en ändring först när en tvist redan har börjat.
Ett hashvärde löser halva problemet. SHA-256 gör vilken fil som helst till ett fingeravtryck på 256 bitar, och ett enda ändrat kommatecken ger ett helt annat fingeravtryck. I sig bevisar ett hashvärde ingenting. Vem som helst kan räkna fram ett i dag och påstå att det stämde förra året. Det blir ett bevis först när det har registrerats, vid en känd tidpunkt, någonstans dit den som skulle tjäna på en ändring inte når.
Metoderna nedan skiljer sig åt i en enda sak: vem som håller noteringen, och vem ni måste lita på för att den ska förbli ärlig.
Ett manipuleringssynligt dokument visar att det har ändrats, medan ett manipuleringssäkert dokument i strikt mening inte går att ändra alls. Ingen digital fil är manipuleringssäker i den strikta meningen, eftersom varje fil kan kopieras, redigeras och sparas om. När en leverantör eller en myndighet kallar ett digitalt dokument manipuleringssäkert är egenskapen som går att leverera att varje ändring kan upptäckas och bevisas.
Två mål döljer sig bakom samma ord. Att förhindra försöker stoppa ändringen med lösenordslås och begränsade rättigheter, vilket bromsar den som ändrar i förbifarten men sällan den som är beslutsam. Att upptäcka bevisar om dokumentet har ändrats efter en känd tidpunkt, och det fungerar även sedan filen lämnat era händer.
Det är upptäckten som lagen beskriver. Enligt artikel 26 i EU:s eIDAS-förordning ska en avancerad elektronisk underskrift "vara kopplad till de uppgifter som den används för att underteckna på ett sådant sätt att alla efterföljande ändringar av uppgifterna kan upptäckas." Förordningen kräver ingen fil som ingen kan redigera. Den kräver att ändringar syns.
Dokument behöver visa om de har ändrats eftersom förfalskade och ändrade dokument är det sätt som bedrägerier döljs på. Enligt ACFE:s rapport Occupational Fraud 2024: A Report to the Nations, som analyserade 1 921 bedrägerifall utredda mellan januari 2022 och september 2023, hade 28 procent av bedragarna ändrat elektroniska dokument eller filer och 31 procent skapat falska elektroniska dokument. Papper klarade sig inte bättre i samma rapport: 37 procent hade ändrat fysiska dokument och 41 procent skapat falska.
Kostnaden hamnar hos den som håller i dokumentet när någon ifrågasätter det. Ekonomichefen vars revisionsrapport en kund påstår löd annorlunda. HR-chefen som granskar en kandidats diplom. Handläggaren som ska avgöra om en licens är äkta. Ingen av dem kan se på en fil att den aldrig har redigerats. De behöver en notering som gjordes före tvisten, och TRUE:s guide om hur dokumentbedrägeri fungerar och hur ni stoppar det går djupare in på mönstren bakom förfalskade papper.
Manipuleringssynlig signering är elektronisk signering där varje ändring av dokumentet efter signeringen bryter underskriften eller förseglingen, så att ändringen kan upptäckas. Enligt artikel 25 i eIDAS-förordningen får en elektronisk underskrift inte förvägras rättslig verkan enbart för att den är elektronisk, och en kvalificerad elektronisk underskrift ska "ha motsvarande rättsliga verkan som en handskriven underskrift." TRUE Sign gör varje signerat avtal manipuleringssynligt: den färdiga PDF:en förseglas med ett signeringsbevis och dokumentets fingeravtryck förankras i en blockkedja.
Flödet i TRUE Sign är kort. Avsändaren laddar upp en PDF och lägger till dem som ska skriva under. Varje undertecknare öppnar en personlig länk och signerar på valfri enhet, utan konto och utan app. Undertecknarna styrker sin identitet med e-post, BankID eller Freja eID, och det verifierade namnet skrivs in i signeringsloggen. Att signera med e-legitimation ger normalt en avancerad signatur enligt eIDAS, vilket är det TRUE Sign ger, med BankID och Freja eID som identifieringsmetoder. När den sista underskriften är på plats förseglar TRUE filen och lägger till ett signeringsbevis med tidsstämplar, hela händelseloggen och fingeravtrycket förankrat i blockkedjan.
Beviset följer med i PDF:en. Den som har den signerade filen kan kontrollera förseglingen gratis i TRUE Verify, utan inloggning, och en ändrad fil underkänns. Det spelar roll flera år senare, när avtalet har vidarebefordrats, döpts om och sparats på fyra ställen och någon frågar vilken version som skrevs under.
Det räcker med ett enda tecken för att bryta förseglingen. Ändra en siffra i ett belopp eller ta bort ett mellanslag, så stämmer filens fingeravtryck inte längre med det som förseglades när den sista underskriften kom in, och den signerade PDF:en underkänns i TRUE Verify. Manipuleringssynlig signering ger också oavvislighet (non-repudiation), som NIST definierar som en tjänst som ger säkerhet om uppgifters integritet och ursprung på ett sätt som en tredje part kan kontrollera och bekräfta. I TRUE Sign är det beviset det verifierade namnet i signeringsloggen och signeringsbeviset med hela händelseloggen.
Manipuleringssynlig inbindning knyter varje sida i ett dokument till dess underskrift eller försegling, så att en borttagen, tillagd eller utbytt sida syns. På papper fästs sidorna ihop fysiskt. I ett digitalt dokument räknas fingeravtrycket fram över hela filen, så en enda utbytt sida ändrar hashvärdet och bryter beviset.
En förfalskad sida kan inte gömma sig i ett avtal på fyrtio sidor. En ändrad siffra på sidan 37 ger ett annat SHA-256-hashvärde än det som står i kedjan. TRUE Sign förankrar fingeravtrycket av hela den förseglade PDF:en, med underskrifterna, och TRUE Vault knyter vilken fil som helst, oavsett längd, till ett enda fingeravtryck.
En PDF blir manipuleringssynlig och håller för regelefterlevnad när den färdiga versionen signeras eller förseglas och dess fingeravtryck knyts till en tidpunkt i en notering ni inte själva styr, så att varje senare ändring bryter beviset. Ett lösenordslås räcker inte: det begränsar redigering i läsare som respekterar låset och bevisar ingenting om innehållet har ändrats. TRUE Vault gör vilken befintlig PDF som helst till en manipuleringssynlig notering med en permanent bevislänk på ungefär trettio sekunder, och TRUE Sign skapar förseglade PDF:er för allt som ska skrivas under.
EU-rätten sätter ett golv och ett tak för elektronisk bevisning. Enligt artikel 41 i eIDAS ska en elektronisk tidsstämpling "inte förvägras rättslig verkan eller giltighet som bevis vid rättsliga förfaranden enbart på grund av att den har elektronisk form", och inte heller för att den inte är kvalificerad. En tidsstämpel förankrad i blockkedja behandlas allmänt som bevis för när en fil fanns i en bestämd form. En kvalificerad elektronisk tidsstämpling från en kvalificerad betrodd tjänsteleverantör går längre. Den ska "omfattas av en presumtion om korrekthet hos det datum och den tid som den anger och integritet hos de uppgifter som datumet och tiden är kopplade till."
I EU står tidsstämpling via blockkedja allt oftare vid sidan av kvalificerade tidsstämplar enligt eIDAS. TRUE kombinerar de två lagren. För utfärdare som behöver rättslig status i EU kopplar TRUE ihop en kvalificerad elektronisk stämpel enligt eIDAS, utfärdad via en kvalificerad betrodd tjänsteleverantör på EU:s förteckning över betrodda tjänster, med en förankring i blockkedja som vem som helst kan kontrollera. Stämpeln bär den rättsliga statusen och förankringen bär den oberoende och beständiga verifieringen, så som TRUE:s artikel om tidsstämplar i blockkedja och kvalificerade tidsstämplar enligt eIDAS beskriver.
Företag skapar manipuleringssäkra kryptografiska register över kunders godkännanden genom att låta kunden skriva under godkännandet med styrkt identitet, ta ett hashvärde av den signerade noteringen och förankra hashvärdet med en tidpunkt på en plats som företaget själv inte kan skriva om. Identitetssteget svarar på vem som godkände. Det förankrade hashvärdet svarar på vad som godkändes, och när. I TRUE Sign styrker kunden sin identitet med e-post, BankID eller Freja eID och godkännandet kommer tillbaka som en förseglad PDF med signeringsbevis, och i TRUE Vault får varje godkännande, logg eller export en egen permanent bevislänk.
Den svaga punkten i de flesta register över godkännanden är databasen de ligger i. Den som har administratörsbehörighet kan ändra en post i företagets eget system, och en kund som bestrider ett samtycke, en fullmakt eller en offert vet det. Ett fingeravtryck förankrat i en publik blockkedja ligger utanför systemet, där varken företaget eller en inkräktare i dess servrar kan ändra det i efterhand.
Tvisten blir då en fråga om aritmetik. Säg att kunden hävdar att offerten gällde 40 timmar medan företaget säger 80. Båda har en PDF. Bara den ena ger samma fingeravtryck som skrevs in i kedjan den dag offerten godkändes.
Manipuleringssäkra register skapas genom att varje posts fingeravtryck låses i samma stund som posten skrivs, på ett ställe som ägaren inte kan skriva om, och genom att varje senare ändring sparas som en ny version i stället för att skriva över den gamla. TRUE Vault gör det för vilken fil som helst: tjänsten räknar fram SHA-256-hashvärdet, förankrar det i en publik blockkedja med exakt datum och klockslag och lämnar tillbaka en permanent bevislänk, på ungefär trettio sekunder.
Amerikanska National Institute of Standards and Technology (NIST) sätter samma mål för granskningsloggar i kontroll AU-9 i SP 800-53: granskningsinformation och loggverktyg ska skyddas mot obehörig åtkomst, ändring och radering. Tillägget AU-9(3) kräver kryptografiska mekanismer som skyddar granskningsinformationens integritet. Ett fingeravtryck förankrat i en publik blockkedja är en sådan kryptografisk mekanism, och den ligger utanför systemet som skriver posterna.
Manipuleringssäkra register förs genom att varje post, eller varje dags export, får ett fingeravtryck när den skapas och fingeravtrycket förankras med en tidpunkt, så att en senare ändring av en post syns och varje tidigare version går att bevisa. Tillsynsmyndigheter kräver redan egenskapen som ligger under. Den amerikanska läkemedelsmyndigheten FDA:s regel för elektroniska register, 21 CFR 11.10(e), kräver säkra, datorgenererade och tidsstämplade granskningsspår, och att ändringar i ett register inte får dölja det som registrerats tidigare.
TRUE Vault arbetar post för post. Ett laboratorium kan förankra ett försöksprotokoll samma dag det skrivs, och en complianceavdelning kan förankra varje daglig export av en logg. När en post uppdateras får den nya versionen ett eget bevis och den gamla bevislänken fortsätter att gälla och bevisar att den tidigare versionen fanns. Tre år senare behöver en tillsynsmyndighet inte ta företagets ord för det, och inte heller systemleverantörens. Myndigheten kontrollerar filerna direkt mot den publika noteringen.
Samma metod bevisar ett mejl eller ett kreativt verk: läs hur du bevisar att ett mejl skickades och inte ändrades och hur du bevisar att du skapade något först.
Manipuleringssäkra certifikat och intyg är certifikat, diplom och licenser som vem som helst kan kontrollera mot utfärdarens egen notering, så att en redigerad eller påhittad kopia underkänns. Ett PDF-certifikat är en fil som alla andra och kan redigeras som en, så beviset måste ligga utanför filen. TRUE Original utfärdar certifikat, diplom och licenser som TRUE Original-dokument, säkrade i blockkedja och verifierbara för vem som helst via en länk eller QR-koden på en utskrift.
Ett TRUE Original-dokument finns online, på utfärdarens egen domän, med verifieringen inbyggd. Vem som helst kan verifiera det genom att klicka på knappen bredvid dokumentet på webben eller skanna QR-koden på en papperskopia med mobilkameran. Ingen app krävs. TRUE Original följer eIDAS, grundades i Sverige 2020 och har säkrat över 900 000 dokument åt fler än 200 organisationer i över 15 länder.
Patrik Slettman, medgrundare av TRUE Original, uttrycker det så här: "Så vi byggde dokument som inte kan förfalskas. Ingen behöver ta vårt ord för det. Dokumentet bevisar sig själv." För en utfärdare betyder det att mottagaren, arbetsgivaren eller myndigheten kontrollerar diplomet eller licensen mot utfärdaren, inte mot en fil som någon har vidarebefordrat. Skillnaderna mot en PDF finns i papper, PDF eller TRUE Original-dokument, och tekniken under i vad blockkedjecertifikat är.
Permanent verifiering kräver ett bevis som överlever plattformen som lagrar filen, så de starkaste alternativen förankrar varje dokuments fingeravtryck i en publik blockkedja i stället för att hålla beviset i en egen databas. TRUE Vault gör det för filer ni redan har, från avtal till rapporter, och ger en permanent bevislänk på ungefär trettio sekunder. TRUE Original gör det för intyg, examensbevis och licenser som det utfärdar. Beviset ligger i en publik blockkedja och inte på TRUE:s servrar, så posten överlever varje leverantör, TRUE inräknat. Vem som helst kan kontrollera en fil gratis i TRUE Verify.
En blockkedja gör ett dokument manipuleringssäkert genom att lagra dokumentets hashvärde, med tidpunkten då det skrevs in, i en publik liggare som inget enskilt företag styr. Kedjan drivs av tusentals noder världen över. Stämmer filens SHA-256-hashvärde med posten i kedjan är filen oförändrad, annars har den ändrats. TRUE förankrar fingeravtryck i flera publika blockkedjor, bland dem Ethereum och Polygon, och en kund som vill ha en viss kedja kan få den.
Själva filen kan förbli privat. Bara hashvärdet skrivs in i kedjan, och ett hashvärde avslöjar ingenting om innehållet. TRUE Vault behåller inte filens innehåll när hashvärdet väl är framräknat och förankrat. Bevislänken som TRUE Vault lämnar tillbaka kan göras publik, hållas borta från sökmotorer eller skyddas med lösenord.
Beständig. Noteringar går inte att radera eller backdatera. En tidsstämpel från 2026 går fortfarande att kontrollera 2046.
Beviset ligger i själva blockkedjan, inte på TRUE:s servrar. Även om TRUE Vault-appen försvann i morgon skulle varje bevislänk fungera och vem som helst kunna verifiera filerna. Om TRUE Original försvann i morgon skulle noteringen finnas kvar, och verifieringen skulle fortfarande fungera. En förankring i blockkedja fungerar som en betrodd tidsstämpel där den betrodda myndigheten har bytts mot öppen infrastruktur, och den står vid sidan av eIDAS-underskrifter och kvalificerade stämplar i stället för att ersätta dem. TRUE Vault förankrar en fils SHA-256-fingeravtryck på det sättet på ungefär trettio sekunder från uppladdning till bevislänk, och vem som helst kan kontrollera filen mot det i TRUE Verify utan konto och utan kostnad.
TRUE Vault gör en befintlig fil manipuleringssäker genom att räkna fram filens hashvärde, förankra det i en blockkedja med exakt datum och klockslag och lämna tillbaka en permanent bevislänk som vem som helst kan kontrollera. Det tar ungefär trettio sekunder från uppladdning till bevislänk. TRUE Vault tar emot vilken fil som helst, från en PDF eller en skanning till ett foto, ett exporterat mejl eller en webbsida, och det är gratis att börja.
TRUE Vault bevisar tre saker: exakt den här filen fanns på exakt det här datumet, inte en byte har ändrats sedan den förankrades, och filen är knuten till ett verifierat TRUE Vault-konto. Uppdatera dokumentet senare så sparar TRUE Vault varje version, var och en med sitt eget bevis. Börja på trueoriginal.com/vault eller läs hur TRUE Vault fungerar.
Elektroniska underskrifter, betrodda tidsstämplar och förankring i blockkedja gör alla ett dokument manipuleringssynligt, medan lösenordslåsta PDF:er och versionshistorik i molnet inte ger något oberoende bevis. Metoderna skiljer sig i vem ni måste lita på för att noteringen ska förbli ärlig: en certifikatutfärdare, en tidsstämplingstjänst, en molnleverantör eller en publik blockkedja som ingen äger. Starkast är en underskrift för identiteten plus en förankring i blockkedja för verifieringen på lång sikt.
PDF-läsare erbjuder lösenordsskydd och redigeringsspärrar. De avskräcker från ändringar i förbifarten, men de kontrollerar inte innehållet. En låst PDF kan öppnas i program som struntar i spärrarna, sparas om och skickas vidare. Låset bevisar ingenting om innehållet är oförändrat.
En kvalificerad elektronisk underskrift enligt eIDAS binder undertecknarens identitet till dokumentet kryptografiskt, och ändras dokumentet efter signeringen bryts underskriften. Under ligger en infrastruktur för publika nycklar (PKI): certifikat från certifikatutfärdare bekräftar vem som skrev under, med en tillitskedja upp till rotutfärdare som webbläsare och operativsystem redan litar på. Tilliten är institutionell. Blir en certifikatutfärdare komprometterad eller utesluten hamnar varje certifikat den utfärdat under frågetecken. Återkallas eller löper undertecknarens certifikat ut, eller lämnar tjänsteleverantören marknaden, hänger verifieringen på lång sikt på valideringsdata som sparats för ändamålet.
En hashfunktion som SHA-256 är byggstenen under nästan varje metod här. På egen hand bevisar ett hashvärde ingenting om det förflutna. Det behöver en oberoende notering av när det fanns.
En tidsstämplingstjänst signerar filens hashvärde tillsammans med tiden och skapar en token som bevisar att filen fanns i den formen i det ögonblicket. Tidsstämplar enligt RFC 3161 är standardiserade och används brett i reglerade branscher, och kvalificerade tidsstämplingar enligt eIDAS omfattas av en presumtion om korrekthet och integritet. En kvalificerad tidsstämpel enligt eIDAS från en kvalificerad betrodd tjänsteleverantör ger samma bevis med rättsligt erkännande i hela EU. TRUE Vault knyter i stället en fils SHA-256-fingeravtryck till datum och klockslag i en publik blockkedja, så beviset vilar inte på en enskild myndighets signeringscertifikat.
Svaghet: Bygger på att tidsstämplingsmyndigheten finns kvar och förblir betrodd. En myndighet som lägger ned skapar samma huvudvärk på lång sikt som utgångna signeringscertifikat.
Google Drive, SharePoint, Dropbox och liknande tjänster sparar versionshistorik, vilket hjälper vid vardaglig återställning. I en tvist är historiken bara så oberoende som leverantören som kör servern, och bara den som har tillgång till kontot kan se den.
| Metod | Upptäcker manipulation? | Oberoende verifiering? | Beständig? | Kräver tillit till leverantör? |
|---|---|---|---|---|
| Låst PDF | Nej | Ingen oberoende part | Nej | Läsaren som respekterar låset |
| Digital signatur (QES enligt eIDAS) | Ja | Ja (så länge certifikatet gäller) | Begränsad | Ja (certifikatutfärdaren) |
| Betrodd tidsstämpel (RFC 3161) | Ja | Vem som helst med token | Så länge tidsstämplingsmyndigheten finns | Tidsstämplingstjänsten |
| Versionshistorik i molnet | Delvis | Kontoinnehavare | Så länge kontot finns | Molnleverantören |
| Förankring i blockkedja (TRUE Original, TRUE Vault, TRUE Sign) | Ja | Vem som helst med filen, utan konto | Ja, i en publik blockkedja | Ingen enskild part |
En manipuleringssynlig notering avgör tvister om vilken version av ett dokument som fanns vid en viss tidpunkt. Bara en fil stämmer med fingeravtrycket som registrerades den dagen, och vem som helst kan göra kontrollen. En förankring i TRUE Vault eller en försegling i TRUE Sign gör en tvist om minnesbilder till en jämförelse mellan två hashvärden.
Ni levererade en revisionsrapport under första kvartalet. Under det tredje påstår kunden att siffrorna stödde en annan slutsats. Med rapporten förankrad i TRUE Vault på leveransdagen är filen ni skickade identisk, byte för byte, med den förankrade filen. Ett fingeravtryck, ett svar.
Två parter lägger fram två något olika PDF:er och båda hävdar att deras är den signerade. Skrevs avtalet under i TRUE Sign eller förankrades det vid signeringen är tvisten snabbt avgjord: bara en fil stämmer med noteringen i kedjan.
Protokollet skickades ut, godkändes och arkiverades. Ett halvår senare hävdar en tidigare styrelseledamot att ett beslut har formulerats om. Den godkända versionen förankrades samma dag som den arkiverades. Versionen som ifrågasätts stämmer antingen med kedjan eller inte.
Registrera dokumentets SHA-256-fingeravtryck vid en bestämd tidpunkt i en notering som ingen i det tysta kan skriva om, till exempel en elektronisk underskrift, en betrodd tidsstämpel eller en förankring i blockkedja, så att varje senare ändring ger ett annat fingeravtryck och syns. TRUE Original, TRUE Vault och TRUE Sign förankrar fingeravtrycket i en publik blockkedja, så att vem som helst kan kontrollera dokumentet utan att fråga TRUE.
Ett manipuleringssynligt dokument visar att det har ändrats, medan ett strikt manipuleringssäkert dokument inte går att ändra alls. Ingen digital fil kan göras omöjlig att redigera, så ett manipuleringssäkert digitalt dokument är i praktiken ett manipuleringssynligt dokument vars bevis inte går att ta bort.
Ja. Förankra den färdiga PDF:ens fingeravtryck med en tidpunkt, till exempel i TRUE Vault, som ger filen en permanent bevislänk på ungefär trettio sekunder, och från den stunden kan vem som helst kontrollera om en kopia stämmer med den förankrade versionen. Ett lösenordslås gör inte i sig en PDF manipuleringssäker.
Manipuleringssynlig signering är elektronisk signering där varje ändring av dokumentet efter signeringen bryter underskriften eller förseglingen. Artikel 26 i EU:s eIDAS-förordning kräver att en avancerad elektronisk underskrift är kopplad till de undertecknade uppgifterna så att alla efterföljande ändringar kan upptäckas. TRUE Sign förseglar varje signerad PDF med ett signeringsbevis och förankrar dess fingeravtryck i en blockkedja.
Företag låter kunden skriva under godkännandet med styrkt identitet, tar ett hashvärde av den signerade noteringen och förankrar hashvärdet med en tidpunkt på en plats som företaget själv inte kan skriva om. I TRUE Sign styrker kunden sin identitet med e-post, BankID eller Freja eID, och godkännandet kommer tillbaka som en förseglad PDF med signeringsbevis.
Jämför dokumentets fingeravtryck med det som registrerades när det utfärdades, signerades eller förankrades. För TRUE-dokument och förseglade PDF:er klistrar du in länken, dokument-ID:t eller PDF:en i TRUE Verify, som är gratis och inte kräver konto, eller skannar QR-koden på ett utskrivet TRUE Original-dokument.
Ta ett fingeravtryck av varje post när den skrivs, förankra fingeravtrycket med en tidpunkt utanför era egna system och spara varje ändring som en ny version med eget bevis. TRUE Vault förankrar en fils SHA-256-hashvärde i en publik blockkedja och lämnar tillbaka en permanent bevislänk som vem som helst kan kontrollera i TRUE Verify.
Oavvislighet (non-repudiation) betyder att en tredje part kan kontrollera integritet och ursprung hos signerade uppgifter, så att den som skrev under inte i efterhand kan förneka det, enligt NIST:s definition. I TRUE Sign är beviset det verifierade namnet i signeringsloggen och signeringsbeviset med hela händelseloggen.
TRUE Original, Stockholm. Säkra digitala dokument sedan 2020. Följer eIDAS. Över 900 000 dokument säkrade för fler än 200 organisationer i över 15 länder.
Varje organisation vi arbetar med började med samma fråga. Ge oss trettio minuter så visar vi vad era egna dokument skulle vara värda.
Boka ett samtalInte säker på var du ska börja? Låt oss hjälpa till!
Betrodda av ledande organisationer världen över